Navigation

  • Home
  • Unternehmen
    • Über uns
    • Blog
    • News & Events
    • Insights
    • Referenzen
    • Jobs
  • Angebot
    • IP Address Management
    • IT Security Management
    • IT Service Management
    • IT Service Assurance
  • Partner
  • Dienstleistungen
    • Beratung und Implementierung
    • Performance Care Service
    • Wartung und Support
    • Managed Security Services
  • Kontakt
  • Blog

info@genesis.swiss    |   +41 31 560 35 35

Genesis Staging
Genesis Staging
  • Home
  • Unternehmen
    • Über uns
    • Blog
    • News & Events
    • Insights
    • Referenzen
    • Jobs
  • Angebot
    • IP Address Management
    • IT Security Management
    • IT Service Management
    • IT Service Assurance
  • Partner
  • Dienstleistungen
    • Beratung und Implementierung
    • Performance Care Service
    • Wartung und Support
    • Managed Security Services
  • Kontakt
  • Blog

Berechtigungs Management

Access Rights Management (ARM)
Verwalten und Prüfen von Zugriffsberechtigungen über die gesamte Infrastruktur hinweg

Solarwinds© Access Rights Manager (ARM) wurde zur Unterstützung von IT- und Sicherheitsadministratoren entwickelt, um Benutzerzugriffsrechte für Systeme, Daten und Dateien schnell und unkompliziert zu vergeben, zu entziehen, zu verwalten und zu kontrollieren, sodass ihre Unternehmen vor möglichen Datenverlustrisiken und Verletzungen der Datensicherheit geschützt sind. Durch die Analyse von Benutzerautorisierungen und Zugriffsrechten können Sie anhand von grafischen Darstellungen sehen, welche Person auf welche Inhalte Zugriff hat und wann darauf zugegriffen wurde. Benutzerdefinierte Berichte können mit nur ein paar Klicks generiert werden, um die Einhaltung der meisten regulatorischen Anforderungen nachzuweisen. Sie können Benutzerzugriffsrechte mithilfe rollenspezifischer Vorlagen zuweisen und entziehen, um die Konformität der Zuweisung von Zugriffsrechten in Übereinstimmung mit den Sicherheitsrichtlinien zu garantieren.

Was bietet der ARM
Funktionen

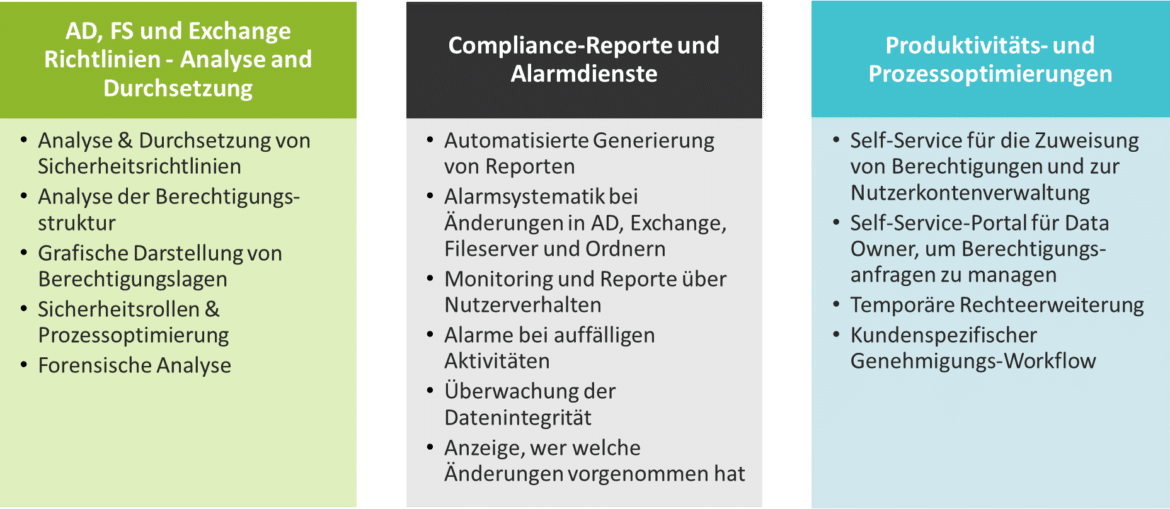
Active Directory-Überwachung

Sorgen Sie für mehr Sicherheit: Überwachen, analysieren und überprüfen Sie Active Directory® und Gruppenrichtlinien, um zu erkennen, wann und von wem Änderungen durchgeführt wurden.

Prüfungen von Windows-Dateifreigaben

Verhindern Sie mithilfe der Visualisierung von Fileserver-Berechtigungen Datenlecks und unbefugte Änderungen an sensiblen Dateien und Daten.

Überwachung von Microsoft® Exchange

Vereinfachen Sie die Überwachung und Prüfungen von Exchange™, um Datensicherheitsverletzungen zu verhindern. Überwachen Sie Änderungen an Postfächern, Postfachordnern, Kalendern und öffentlichen Ordnern. Verbessern Sie die Compliance und erkennen Sie nicht autorisierte Exchange-Änderungen.

Zugriffsüberwachung und -verwaltung von SharePoint™

Zeigen Sie Zugriffsrechte für SharePoint als Baumdiagramm an und erkennen Sie schnell, wer für eine bestimmte SharePoint-Ressource zugriffsberechtigt ist. Mit der Nutzung eines Scan-Vergleichsberichts können Sie ermitteln, wer Berechtigungen geändert hat und welche Änderungen vorgenommen wurden.

Benutzerbereitstellung und -verwaltung

Mit standardisierten rollenspezifischen Vorlagen, die Zugriff auf Fileserver und Exchange bieten, können Sie üblicherweise in Sekundenschnelle neue Benutzerkonten einrichten und verwalten.

Analyse von Benutzerberechtigungen

Tragen Sie zum Schutz vor internen Sicherheitsbedrohungen bei: Nutzen Sie die Einblicke in Gruppenmitgliedschaften in Active Directory und Fileservern, um den Benutzerzugriff auf Dienste und Fileserver zu analysieren.

Benutzerdefinierte Berichterstellung

Erstellen Sie mit wenigen Mausklicks für das Management und den Auditor Berichte, die die Einhaltung gesetzlicher Bestimmungen nachweisen, indem mit nur einigen Klicks Bentuzerzugriffsrechte angezeigt werden. Protokollieren Sie Aktivitäten in Active Directory und Fileservern je nach Benutzer.

Self-Service-Portal für Berechtigungen

Legen Sie die Verantwortung für Daten-Zugriffsrechte mit einem webgestützten Self-Service-Portal direkt in die Hand des Dateneigentümers anstatt des Administrators.

Weitere Informationen

Haben Sie Fragen oder wünschen Sie eine persönliche Beratung?

Jetzt Kontakt aufnehmen

Haben Sie Fragen oder wünschen Sie eine persönliche Beratung?

Jetzt Kontakt aufnehmen
Previous Portfolio
Cyberark
Next Portfolio
VitalQIP

Kontakt

Telefon +41 31 560 35 35
Fax +41 31 560 35 45
info@genesis.swiss

Hotlinks

Jobs
Über Uns
News
Newsletter

Rechtliches

Impressum
Datenschutzerklärung
Cookie-Richtlinie
Allgemeine Geschäftsbedingungen

  • Twitter
  • Xing
  • Linkedin

News

Wenn Unternehmen ihre Systeme und Daten einem IT-Dienstleister anvertrauen, gewähren sie ihm Einblick in sensible Bereiche. Umso wichtiger ist die Frage: Wie können Kunden erkennen, dass Informationssicherheit und Datenschutz nicht nur versprochen, sondern auch konsequent umgesetzt werden? Eine Antwort darauf geben unabhängige Zertifizierungen.

GENESIS verfügt bereits über ein zertifiziertes Informationssicherheits-Managementsystem nach ISO 27001 und hat nun zusätzlich die Zertifizierung nach ISO/IEC 27701:2025 erhalten. Diese ergänzt die Informationssicherheit um ein systematisches Datenschutzmanagement und macht unseren Umgang mit personenbezogenen und anderen sensiblen Daten nachvollziehbar.

Datenschutz mit System

Das Datenschutzmanagement orientiert sich an den Anforderungen des Schweizer Datenschutzgesetzes sowie der EU-DSGVO. Technische Schutzmassnahmen, Zuständigkeiten und Prozesse sowie der Umgang mit Datenschutzanforderungen sind darin verbindlich geregelt und dokumentiert. Bei GENESIS betrifft das unter anderem die Auftragsverarbeitung, organisatorische Massnahmen, ein Verzeichnis relevanter Anwendungen, definierte Abläufe für Betroffenenanfragen sowie den Umgang mit Bild- und Social-Media-Daten. Auch die Mitarbeitenden sind eingebunden. Alle, die mit personenbezogenen Daten arbeiten, kennen die geltenden Datenschutzvorgaben und verpflichten sich zu deren Einhaltung. So haben wir Datenschutz technisch, organisatorisch und personell im Unternehmen verankert.

Die Kombination aus ISO 27001 und ISO 27701 verbindet zwei Bereiche, die in der Praxis eng zusammengehören. Während ISO 27001 den systematischen Schutz von Informationen in den Mittelpunkt stellt, ergänzt ISO 27701 diesen Ansatz um das Management personenbezogener Daten.

Eine Zertifizierung ist keine einmalige Bestandsaufnahme. Damit sie dauerhaft ihren Zweck erfüllt, müssen Richtlinien, Prozesse und Massnahmen regelmässig überprüft und weiterentwickelt werden. Bei GENESIS arbeiten der Sicherheitsbeauftragte und die Geschäftsführung deshalb kontinuierlich daran, bestehende Vorgaben zu beobachten, anzupassen und zu optimieren. Änderungen in der IT-Landschaft, neue Anforderungen oder Erkenntnisse aus der Praxis fliessen in das Managementsystem ein. Dieser Verbesserungsprozess ist wichtig, da sich Technologien, Anwendungen sowie gesetzliche und regulatorische Anforderungen ständig weiterentwickeln.

Copyright 2021 GENESIS Swiss Team AG

Loading...
Configure cookie consent
In order to provide you with an optimal experience, we use technologies such as cookies to store and/or access device information. If you consent to these technologies, we may process data such as browsing behaviour or unique IDs on this website. If you do not give or withdraw your consent, certain features and functions may be affected.
Funktional Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt. Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.
  • Optionen verwalten
  • Dienste verwalten
  • Verwalten von {vendor_count}-Lieferanten
  • Lese mehr über diese Zwecke
See settings
  • {title}
  • {title}
  • {title}